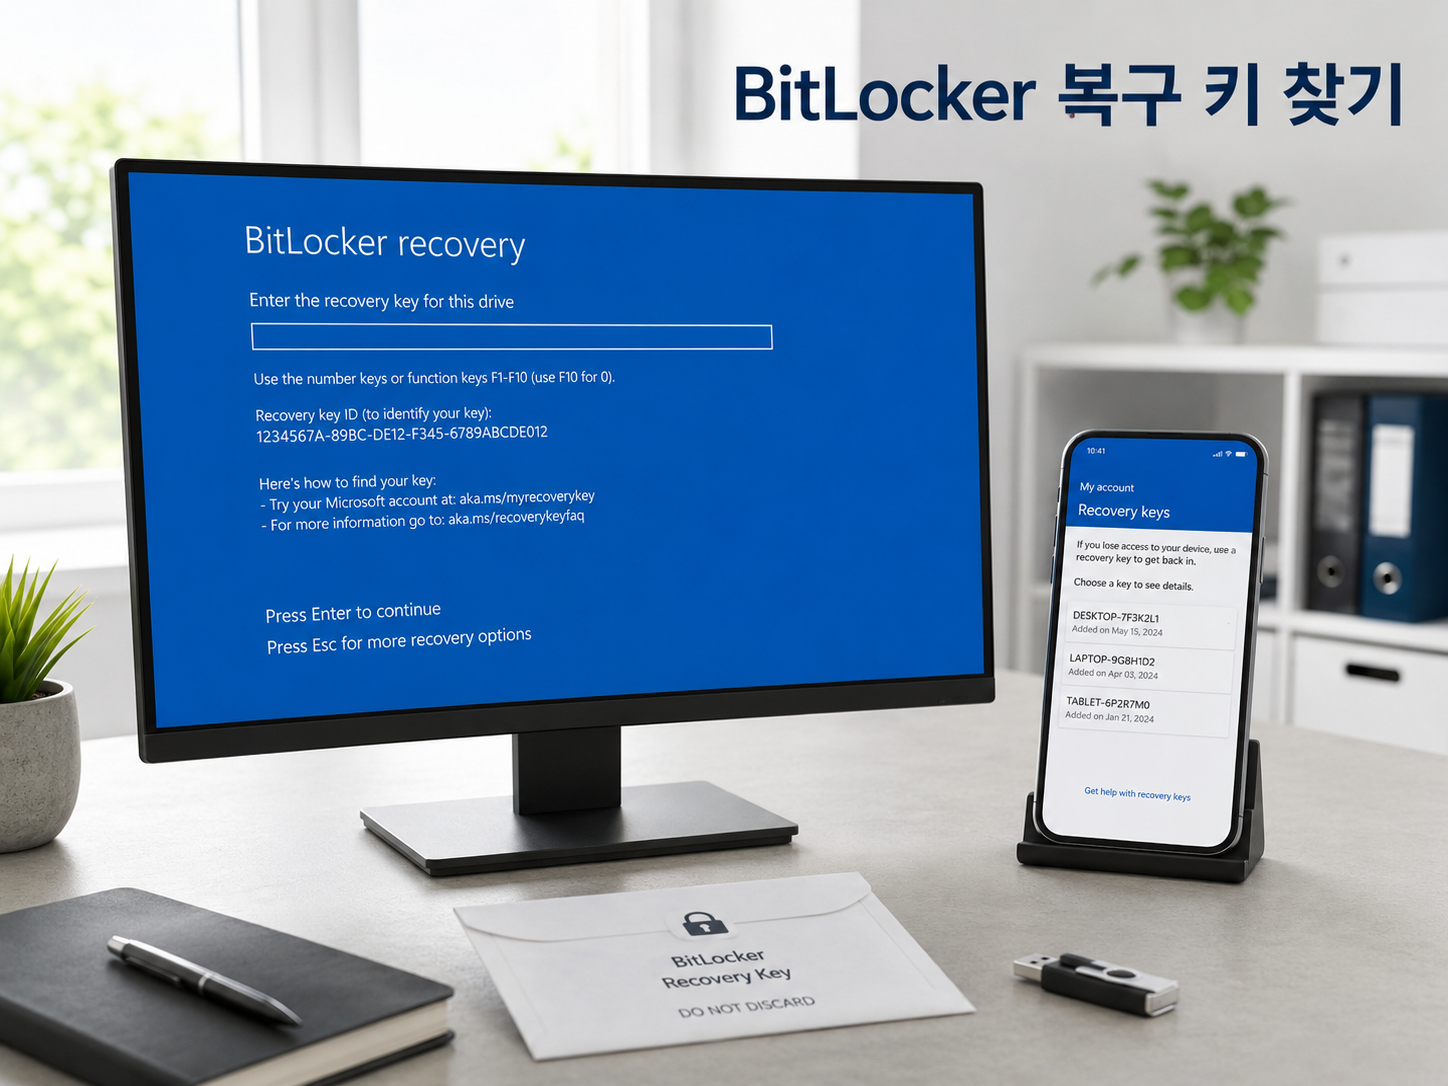
컴퓨터를 정상적으로 종료했는데 다음 부팅에서 갑자기 파란색 BitLocker 복구 화면이 나타날 수 있습니다.
화면에는 보통 다음과 같은 내용이 표시됩니다.
- 이 드라이브의 복구 키를 입력하세요.
- BitLocker에 복구 키가 필요합니다.
- 이 장치의 보안 부팅 정책이 예기치 않게 변경되었습니다.
- 복구 키 ID
- 48자리 BitLocker 복구 키 입력란
사용자가 BitLocker를 직접 설정한 기억이 없어도 이런 화면이 나타날 수 있습니다. Windows의 장치 암호화가 Microsoft 계정이나 회사·학교 계정으로 장치를 설정하는 과정에서 활성화되고, 복구 키가 해당 계정에 연결됐을 가능성이 있기 때문입니다.
Microsoft는 Microsoft 계정 또는 회사·학교 계정으로 장치를 처음 설정할 때 장치 암호화가 켜지고 복구 키가 해당 계정에 연결될 수 있다고 안내합니다. 장치 암호화는 Windows Home을 포함해 지원 조건을 충족하는 다양한 장치에서 제공됩니다. Microsoft Windows 장치 암호화 안내
먼저 결론: 이 순서대로 확인하세요
- 복구 화면의
복구 키 ID를 사진이나 메모로 기록합니다. - 다른 휴대전화나 컴퓨터에서 Microsoft 계정에 로그인합니다.
- 화면에 나온 ID와 같은 복구 키 ID를 찾습니다.
- 해당 항목의 48자리 복구 키를 입력합니다.
- 회사·학교 장치라면 조직 계정과 전산 담당자를 확인합니다.
- 키가 없다면 인쇄본·USB·텍스트 파일·설정한 사람의 계정을 확인합니다.
- Windows가 실행되면 BitLocker 상태와 최근 변경 사항을 점검합니다.
- 매번 복구 화면이 반복된다면 BIOS·TPM·Secure Boot 원인을 확인합니다.
- 복구 키를 찾기 전에는 초기화·포맷·TPM 지우기를 실행하지 않습니다.
가장 중요한 경고: 초기화부터 누르면 안 됩니다
BitLocker는 저장장치의 데이터를 암호화하는 기능입니다. 정상적인 잠금 해제 수단과 복구 키를 모두 잃어버린 경우 암호화된 파일을 일반적인 Windows 암호 재설정 방식으로 해제할 수 없습니다.
복구 키를 찾기 전에는 다음 작업을 하지 마세요.
- Windows 초기화
- 드라이브 포맷
- Windows USB를 이용한 새 설치
- 파티션 삭제
- TPM 초기화 또는
Clear TPM - BIOS 설정을 무작정 기본값으로 변경
- Secure Boot 설정을 반복해서 변경
- BitLocker 보호기 삭제 명령 실행
- 인터넷에서 받은 BitLocker 해제 프로그램 실행
- 복구 키 전체를 카페·블로그·질문 게시판에 공개
Microsoft는 고객지원에서도 분실한 BitLocker 복구 키를 검색하거나 새로 만들어 제공할 수 없다고 명시합니다. Microsoft BitLocker 복구 키 백업 안내
키가 없는 상태에서 Windows를 새로 설치하면 컴퓨터는 다시 사용할 수 있지만 기존 암호화 드라이브의 파일은 삭제될 수 있습니다. 따라서 중요한 사진·문서가 있다면 초기화는 마지막 선택입니다.
BitLocker 복구 키와 로그인 암호는 다릅니다
복구 화면에 입력하는 것은 Windows PIN이나 Microsoft 계정 암호가 아닙니다.
| 인증 정보 | 용도 | 일반적인 형태 |
|---|---|---|
| Windows Hello PIN | 해당 PC에 로그인 | 사용자가 정한 숫자·문자 |
| Microsoft 계정 암호 | 온라인 계정 로그인 | 사용자 계정 암호 |
| BitLocker 복구 키 | 암호화 드라이브 복구 | 48자리 숫자 |
| 복구 키 ID | 올바른 복구 키 식별 | 짧은 식별 문자열 |
| BitLocker 시작 PIN | 부팅 전 추가 인증 | 별도로 설정한 PIN |
Microsoft는 BitLocker 복구 키를 암호화된 드라이브의 잠금을 해제하는 고유한 48자리 숫자 암호로 설명합니다. Microsoft BitLocker 개요
복구 키 ID와 48자리 키를 구분해야 합니다

복구 화면에 표시된 복구 키 ID는 드라이브 잠금을 직접 해제하는 암호가 아닙니다.
Microsoft 계정에 여러 컴퓨터 또는 여러 드라이브의 복구 키가 저장돼 있을 때, 어떤 48자리 키를 입력해야 하는지 찾는 식별자입니다.
키가 여러 개일 때 선택 방법
- BitLocker 복구 화면에서 키 ID를 확인합니다.
- Microsoft 계정의 복구 키 목록을 엽니다.
- 장치 이름만 보고 선택하지 않습니다.
- 화면의 키 ID와 목록의 키 ID를 비교합니다.
- ID가 일치하는 항목의 48자리 복구 키를 사용합니다.
동일한 컴퓨터라도 다음 이유로 여러 복구 키가 만들어질 수 있습니다.
- Windows를 재설치한 경우
- BitLocker 보호기를 다시 생성한 경우
- 내부 드라이브가 여러 개인 경우
- 과거 장치와 현재 장치 이름이 같은 경우
- 메인보드 또는 저장장치를 변경한 경우
따라서 장치 이름이나 저장 날짜만 보고 선택하기보다 키 ID를 기준으로 확인해야 합니다.
1단계: Microsoft 계정에서 복구 키 찾기
다른 휴대전화나 컴퓨터에서 다음 Microsoft 공식 페이지를 엽니다.
그다음 다음 순서로 확인합니다.
- 해당 PC를 설정할 때 사용한 Microsoft 계정으로 로그인합니다.
- BitLocker 복구 키 목록을 엽니다.
- 복구 화면에 표시된 키 ID와 같은 항목을 찾습니다.
- 해당 항목의 48자리 키를 확인합니다.
- 잠긴 컴퓨터에 48자리 숫자를 입력합니다.
하이픈은 화면에서 자동으로 구분되거나 생략 가능한 경우가 있지만, 표시되는 입력 안내에 따라 숫자를 정확히 입력하는 것이 좋습니다.
Microsoft 공식 안내에서도 다른 기기에서 복구 키 페이지에 접속한 후 복구 화면의 키 ID와 일치하는 키를 찾도록 설명합니다. Microsoft BitLocker 복구 키 찾기
계정이 기억나지 않는다면
다음 항목을 확인합니다.
- Windows 설정에 사용했던 이메일 주소
- Microsoft Store에 로그인했던 계정
- OneDrive에 사용했던 계정
- Office 또는 Microsoft 365에 사용했던 계정
- 가족이 처음 컴퓨터를 설정했다면 그 사람의 계정
- 컴퓨터 판매점이나 지인이 초기 설정을 대신했다면 당시 사용한 계정
Windows 11 버전과 장치 구성에 따라 복구 화면에 연결된 Microsoft 계정의 힌트가 표시될 수 있습니다. 힌트가 있다면 해당 계정부터 확인하세요.
2단계: 회사·학교 계정에서 복구 키 찾기
회사나 학교에서 지급받은 컴퓨터이거나, 개인 PC라도 조직 계정을 장치에 연결했다면 복구 키가 조직에서 관리될 수 있습니다.
다른 기기에서 다음 주소에 접속합니다.
회사 또는 학교 계정으로 로그인한 뒤 장치와 복구 키를 확인합니다.
직접 조회되지 않는다면 다음 정보를 담당자에게 전달합니다.
- 컴퓨터 자산 번호
- 장치 이름
- 사용자 이름
- BitLocker 복구 키 ID
- 복구 화면이 나타난 시점
- 직전에 진행한 Windows·BIOS 업데이트
- 부품 교체 여부
회사 PC에서 하면 안 되는 행동
- 개인 Microsoft 계정으로 임의 등록
- BIOS 보안 설정 변경
- TPM 초기화
- 그룹 정책 변경
- BitLocker 비활성화
- Windows 재설치
- 조직의 허가 없는 데이터 복사
조직 장치는 복구 키가 Entra ID, Active Directory 또는 별도의 관리 시스템에 보관될 수 있으므로 전산 담당자가 처리하는 것이 안전합니다.
3단계: 다른 저장 위치 확인하기
Microsoft 계정에서 키를 찾지 못했다면 BitLocker를 설정할 당시 선택한 다른 보관 위치를 확인합니다.
가능한 보관 위치
- 인쇄해 둔 종이
- USB 메모리
- 외장 저장장치
- 다른 컴퓨터에 저장한 텍스트 파일
- 회사·학교 관리 계정
- 장치를 처음 설정한 사람의 Microsoft 계정
- 장비 도입 문서 또는 IT 자산 기록
Windows 파일 검색이 가능한 다른 장치에서는 다음과 같은 이름을 확인할 수 있습니다.
BitLocker Recovery KeyBitLocker 복구 키RecoveryKey
복구 키가 저장된 USB를 잠긴 PC에 연결한다고 자동으로 항상 해제되는 것은 아닙니다. 저장 방식에 따라 텍스트 파일을 다른 기기에서 열어 48자리 숫자를 확인해야 할 수도 있습니다.
복구 키가 Microsoft 계정에 없는 주요 원인
| 상황 | 가능성 | 확인할 곳 |
|---|---|---|
| 다른 Microsoft 계정으로 PC 설정 | 높음 | 사용했던 이메일 전체 |
| 가족이나 지인이 초기 설정 | 높음 | 설정한 사람의 계정 |
| 회사·학교 장치 | 높음 | 조직 계정·전산 담당자 |
| 로컬 계정으로만 사용 | 자동 저장되지 않았을 수 있음 | USB·인쇄본·파일 |
| Windows 재설치 후 키 변경 | 과거 키와 불일치 | 키 ID 비교 |
| 중고 PC | 이전 소유자 계정 가능성 | 판매자·초기화 여부 |
| 메인보드·드라이브 교체 | 현재 키 ID가 달라질 수 있음 | 수리 기록·새 키 |
| 계정에서 장치만 삭제 | 저장 상태 확인 필요 | 복구 키 페이지 직접 확인 |
Microsoft 계정의 장치 목록에 컴퓨터가 보이지 않는 것과 복구 키 목록은 완전히 같은 화면이 아닙니다. 장치 목록만 확인하지 말고 복구 키 전용 페이지를 직접 열어야 합니다.
BitLocker를 설정한 적이 없는데 왜 켜졌을까요?
Windows에는 BitLocker 드라이브 암호화와 장치 암호화가 있습니다.
- BitLocker 드라이브 암호화: 주로 Windows Pro·Enterprise·Education에서 세부 관리
- 장치 암호화: 지원 하드웨어를 갖춘 Windows Home을 포함한 장치에서 제공 가능
지원되는 PC를 Microsoft 계정이나 회사·학교 계정으로 설정하면 장치 암호화가 활성화되고 복구 키가 계정에 연결될 수 있습니다.
따라서 제어판에서 직접 “BitLocker 켜기”를 누른 기억이 없더라도 드라이브가 암호화되어 있을 수 있습니다.
BitLocker가 갑자기 복구 모드로 들어가는 원리

BitLocker는 TPM과 부팅 환경의 측정값을 이용해 정상적인 컴퓨터에서 정상적인 부팅 과정이 진행되는지 확인할 수 있습니다.
TPM이 기억한 환경과 현재 부팅 환경이 달라지면 BitLocker는 다음 두 상황을 완벽히 구분하기 어렵습니다.
- 사용자가 정상적으로 BIOS를 업데이트한 상황
- 누군가 부팅 구성이나 하드웨어를 변경해 데이터에 접근하려는 상황
이때 자동 잠금 해제 대신 복구 키를 요구할 수 있습니다.
Microsoft 역시 하드웨어·펌웨어·소프트웨어 변경을 잠재적인 무단 접근과 구별할 수 없는 경우 복구 키를 요청할 수 있다고 설명합니다.
BitLocker 복구 화면이 나타나는 주요 원인
| 직전 상황 | 가능성이 있는 원인 | 복구 후 확인 |
|---|---|---|
| BIOS·UEFI 업데이트 | 펌웨어 측정값 변경 | 제조사 업데이트 기록 |
| Windows 업데이트 | Secure Boot·부팅 환경 변경 | 업데이트 기록 |
| 메인보드 교체 | TPM과 하드웨어 변경 | 수리 명세서 |
| TPM 초기화 | 기존 보호기와 연결 변경 | TPM 상태 |
| Secure Boot 끄기·켜기 | 신뢰 부팅 정책 변경 | BIOS 설정 |
| 부팅 순서 변경 | 예상 부팅 경로 변경 | BIOS 부팅 순서 |
| 외장 부팅 장치 연결 | 부팅 환경 변화 | USB 제거 후 확인 |
| 저장장치 이동 | 암호화 드라이브 환경 변경 | 장착 상태 |
| 부팅 파일 손상 | 정상 자동 잠금 해제 실패 | Windows 복구 진단 |
| 반복되는 복구 화면 | 보호기·TPM·정책 불일치 | 전문 점검 |
2026년 Microsoft의 Secure Boot 문제 해결 문서에서도 일부 Secure Boot 관련 업데이트 이후 장치가 일시적 또는 반복적인 BitLocker 복구 상태로 진입할 수 있다고 안내합니다. Microsoft Secure Boot 문제 해결 안내
복구 키를 입력한 후 Windows가 실행되면 할 일
48자리 복구 키를 입력해 Windows에 들어왔다면 곧바로 BitLocker를 끄거나 TPM을 지우지 마세요.
먼저 중요한 자료를 별도의 저장장치에 백업하고 현재 상태를 확인합니다.
BitLocker 상태 확인
관리자 권한으로 명령 프롬프트를 실행하고 다음 명령을 입력합니다.
manage-bde -status C:
이 명령은 다음 정보를 확인하는 용도입니다.
- 암호화 여부
- 암호화 진행률
- 암호화 방식
- 보호 상태
- 잠금 상태
- 키 보호기
Microsoft는 manage-bde -status가 드라이브의 암호화 상태·보호 상태·잠금 상태·키 보호기 정보를 표시한다고 설명합니다. Microsoft manage-bde status 안내
결과에서 볼 항목
Conversion StatusPercentage EncryptedProtection StatusLock StatusKey Protectors
| 표시 | 의미 |
|---|---|
Fully Encrypted | 드라이브 전체 암호화 완료 |
Protection On | BitLocker 보호 기능 작동 |
Unlocked | 현재 Windows에서 드라이브 접근 가능 |
TPM | TPM 기반 보호기 사용 |
Numerical Password | 48자리 복구 암호 보호기 존재 |
이 명령은 상태 확인 목적입니다. 결과를 모르겠다는 이유로 보호기를 삭제하거나 암호화를 해제하는 명령을 추가로 입력하지 마세요.
보호기와 ID 확인하기
관리자 명령 프롬프트에서 다음 명령을 사용할 수 있습니다.
manage-bde -protectors -get C:
이 명령은 C 드라이브에 설정된 BitLocker 보호기 정보를 확인하는 용도입니다. Microsoft는 manage-bde -protectors를 BitLocker 암호화 키를 보호하는 방식을 관리하는 명령으로 안내합니다. Microsoft manage-bde protectors 설명
주의사항
- 결과 화면에 복구 정보가 포함될 수 있습니다.
- 화면 전체를 온라인에 올리지 마세요.
- 회사 장치라면 담당자에게만 전달하세요.
-delete옵션은 보호기를 제거할 수 있으므로 사용하지 마세요.- 복구 키 전체가 보인다면 캡처를 공유하지 마세요.
부팅할 때마다 복구 키를 계속 요구한다면
한 번 키를 입력한 뒤 정상 부팅되고 다음 재부팅부터는 화면이 사라지는 경우도 있습니다.
그러나 매번 복구 키를 요구한다면 TPM이 현재 부팅 환경을 정상적인 상태로 다시 신뢰하지 못하거나 정책·펌웨어 설정이 계속 달라지는 상황일 수 있습니다.
반복 화면 점검 순서
- 복구 키가 별도로 안전하게 백업됐는지 확인합니다.
- 중요한 자료를 외장 저장장치에 백업합니다.
- Windows 업데이트 기록을 확인합니다.
- 제조사 BIOS·펌웨어 업데이트 기록을 확인합니다.
- BIOS에서 날짜·시간이 반복해서 초기화되는지 확인합니다.
- Secure Boot와 TPM을 임의로 변경하지 않습니다.
manage-bde -status C:로 보호 상태를 확인합니다.- 장치 제조사의 해당 모델 공지사항을 확인합니다.
- 회사 장치는 IT 담당자에게 이벤트 발생 시점을 전달합니다.
- 반복 원인이 불분명하면 제조사 서비스센터나 전문 관리자에게 점검받습니다.
BIOS 날짜가 계속 초기화되거나 설정이 저장되지 않는다면 펌웨어 설정 또는 하드웨어 점검이 필요할 수 있습니다.
BitLocker를 일시 중단하면 암호화가 풀리나요?
보호 일시 중단과 BitLocker 끄기는 다릅니다.
| 기능 | 드라이브 암호화 | 보호 방식 | 일반적인 용도 |
|---|---|---|---|
| 보호 일시 중단 | 유지 | 자동 보호 일시 중단 | 계획된 펌웨어 작업 |
| 보호 다시 시작 | 유지 | TPM 보호 재개 | 업데이트 완료 후 |
| BitLocker 끄기 | 복호화 진행 | 암호화 제거 | 정책에 따른 완전 해제 |
일시 중단은 드라이브 전체를 즉시 복호화하는 작업이 아닙니다. 다만 보호가 일시적으로 약해질 수 있으므로 불필요하게 사용하면 안 됩니다.
향후 제조사가 BIOS 또는 TPM 업데이트 전에 BitLocker 일시 중단을 요구한다면 다음 경로를 사용할 수 있습니다.
제어판→ 시스템 및 보안→ BitLocker 드라이브 암호화→ 보호 일시 중단
업데이트가 정상적으로 끝난 후에는 보호 다시 시작 상태를 확인해야 합니다. Microsoft도 일부 비Microsoft 소프트웨어·펌웨어 업데이트 과정에서 BitLocker 보호를 일시 중단하고 작업 후 다시 시작하는 절차를 안내합니다. Microsoft BitLocker 일시 중단 안내
단, 지금 이미 복구 화면에 막혀 있는 경우에는 먼저 올바른 복구 키로 드라이브를 잠금 해제해야 합니다.
복구 키를 찾은 뒤 안전하게 백업하는 방법
Windows에 정상적으로 들어왔다면 복구 키 백업 상태를 다시 확인하세요.
일반적인 경로는 다음과 같습니다.
제어판→ 시스템 및 보안→ BitLocker 드라이브 암호화→ 복구 키 백업
장치와 Windows 에디션에 따라 메뉴 이름이 다르게 표시될 수 있습니다.

권장 보관 방법
- Microsoft 계정에 저장
- 회사·학교 조직 저장소에 보관
- 인쇄 후 안전한 장소에 보관
- 별도 USB에 저장
- 관리되는 암호 보관 시스템 사용
피해야 할 보관 방법
- 노트북 가방에 키 인쇄본을 함께 넣기
- 복구 키 USB를 PC에 계속 꽂아두기
- 컴퓨터 바탕화면에만 저장하기
- 이메일 본문에 그대로 보내기
- 블로그나 온라인 질문에 전체 키 공개
- 누구나 접근 가능한 공유폴더에 저장
컴퓨터와 복구 키를 같은 장소에 보관하면 장치 도난 시 암호화의 보호 효과가 줄어듭니다.
복구 키가 끝내 없다면 가능한 선택
Microsoft 계정·조직 계정·USB·인쇄본·설정자의 계정을 모두 확인했지만 일치하는 복구 키가 없다면 상황은 매우 제한적입니다.
기존 파일이 중요한 경우
- 초기화나 포맷을 중단합니다.
- 수리점에 무조건 Windows 재설치를 맡기지 않습니다.
- 회사 장치라면 IT 관리자에게 확인합니다.
- 복구 키를 보관했을 가능성이 있는 모든 계정을 다시 확인합니다.
- 키 ID와 계정의 키 ID를 다시 대조합니다.
일반적인 데이터 복구 프로그램도 BitLocker 암호화 자체를 우회해 평문 파일을 복구하는 도구는 아닙니다. 저장장치가 물리적으로 정상이어도 암호화 키가 없으면 파일 내용을 읽을 수 없습니다.
기존 파일을 포기하고 PC만 사용하려는 경우
Windows 설치 미디어나 제조사 복구 기능을 이용해 드라이브를 삭제하고 Windows를 다시 설치할 수 있습니다. 하지만 이 작업은 암호화된 기존 파일을 복원하는 방법이 아니라 파일을 삭제하고 PC를 새로 설정하는 과정입니다.
따라서 데이터가 필요 없는 것이 확실할 때만 진행해야 합니다.
상황별 판단표
| 현재 상황 | 권장 행동 | 금지 행동 |
|---|---|---|
| Microsoft 계정에 키 있음 | ID 일치 후 48자리 키 입력 | 다른 키 반복 입력 |
| 계정에 키가 여러 개 | 복구 키 ID 비교 | 장치명만 보고 선택 |
| 회사·학교 PC | 조직 계정·IT 담당자 확인 | 개인 초기화 |
| 가족이 PC를 설정함 | 설정자의 계정 확인 | 내 계정만 확인하고 포기 |
| 키 입력 후 정상 부팅 | 자료 백업·상태 확인 | 즉시 TPM 지우기 |
| 부팅마다 키 반복 | 펌웨어·TPM·Secure Boot 점검 | 매번 키만 입력하며 방치 |
| 키가 전혀 없음 | 모든 보관 위치 재확인 | 파일이 필요한 상태에서 포맷 |
| 중고 PC | 판매자·초기화 상태 확인 | 이전 계정 접근 시도 |
BitLocker 복구 전후 체크리스트
- 복구 화면의 키 ID를 기록했다.
- 48자리 키와 키 ID를 구분했다.
- 사용했던 모든 Microsoft 계정을 확인했다.
- 회사·학교 계정 여부를 확인했다.
- PC를 처음 설정한 사람의 계정을 확인했다.
- USB·인쇄본·텍스트 파일을 확인했다.
- 복구 키 전체를 온라인에 공개하지 않았다.
- 복구 전에 초기화·포맷·TPM 삭제를 하지 않았다.
- 정상 부팅 후 중요한 파일을 백업했다.
-
manage-bde -status C:로 상태를 확인했다. - 최근 BIOS·Windows·하드웨어 변경을 확인했다.
- 복구 키를 PC와 분리된 장소에 다시 백업했다.
자주 묻는 질문
Q1. BitLocker를 켠 기억이 없는데 왜 복구 화면이 나타났나요?
지원되는 장치에서 Microsoft 계정이나 회사·학교 계정으로 Windows를 설정하면 장치 암호화가 활성화되고 키가 해당 계정에 연결될 수 있습니다. 직접 BitLocker 관리 화면에서 켠 기억이 없어도 암호화되어 있을 수 있습니다.
Q2. Windows 로그인 PIN을 입력해도 되나요?
아닙니다. BitLocker 복구 화면에는 해당 드라이브와 연결된 48자리 숫자 복구 키를 입력해야 합니다.
Q3. Microsoft 계정 암호를 변경하면 복구 키도 바뀌나요?
Microsoft 계정 암호와 BitLocker 복구 키는 서로 다른 정보입니다. 계정 암호를 변경한다고 기존 드라이브의 복구 키가 로그인 암호로 대체되는 것은 아닙니다.
Q4. 복구 키 ID가 여러 개 중 일부만 일치해도 되나요?
화면에서 제시한 식별 정보와 계정의 키 ID가 동일한 항목을 선택해야 합니다. 다른 장치나 과거 설치의 키는 사용할 수 없습니다.
Q5. 키를 몇 번 잘못 입력하면 파일이 삭제되나요?
일반적으로 잘못된 키를 입력했다고 즉시 파일이 삭제되는 것은 아닙니다. 그러나 무작정 입력하기보다 키 ID를 확인해 정확한 키를 선택해야 합니다.
Q6. 서비스센터에서 복구 키를 만들어 줄 수 있나요?
분실한 암호화 키를 임의로 새로 만들어 기존 데이터를 해제할 수는 없습니다. 제조사나 Microsoft 지원은 하드웨어 점검이나 재설치는 도울 수 있지만, 존재하지 않는 복구 키를 재생성해 암호화된 파일을 복원할 수는 없습니다.
Q7. 키를 입력했는데 다음 부팅에서도 다시 요구합니다.
TPM·Secure Boot·펌웨어·부팅 설정이 현재 환경을 정상 상태로 인식하지 못하는 것일 수 있습니다. 중요한 파일과 복구 키를 먼저 백업한 후 제조사 업데이트 기록과 BitLocker 보호 상태를 점검하세요.
Q8. TPM을 초기화하면 해결되나요?
복구 키가 확인되지 않은 상태에서 TPM을 초기화하면 기존 자동 잠금 해제 정보에 영향을 줄 수 있습니다. 일반 사용자가 첫 해결책으로 실행할 작업이 아닙니다.
Q9. BitLocker를 완전히 끄는 것이 안전한가요?
BitLocker를 끄면 드라이브가 복호화되어 분실·도난 시 데이터 보호 수준이 낮아집니다. 반복 오류의 원인을 해결하지 않고 무조건 끄기보다 복구 키 백업과 펌웨어·TPM 상태를 먼저 확인해야 합니다.
Q10. 복구 키 사진을 휴대전화에 찍어도 되나요?
임시 확인에는 도움이 될 수 있지만 휴대전화 분실·클라우드 사진 동기화·타인 접근 위험을 고려해야 합니다. 복구가 끝난 뒤에는 관리되는 안전한 보관 방법을 선택하세요.
마무리: 복구 키보다 먼저 확인할 것은 ‘키 ID’입니다
BitLocker 복구 화면이 갑자기 나타나면 당황해서 Windows 초기화부터 선택하기 쉽습니다. 하지만 암호화된 파일이 필요하다면 가장 먼저 해야 할 일은 복구 화면의 키 ID를 기록하는 것입니다.
그다음 Microsoft 계정, 회사·학교 계정, 설정한 사람의 계정, USB와 인쇄본을 확인하고 같은 키 ID에 연결된 48자리 키를 찾아야 합니다.
키를 입력해 Windows가 실행됐다고 끝난 것도 아닙니다. 복구 화면이 한 번만 나타났는지, 부팅할 때마다 반복되는지 확인하고 BIOS·TPM·Secure Boot·최근 업데이트 등의 변경 원인을 점검해야 합니다.
핵심 순서는 다음과 같습니다.
복구 키 ID 기록 → 동일한 ID의 48자리 키 찾기 → 드라이브 잠금 해제 → 중요 자료 백업 → 반복 원인 점검 → 복구 키 분리 보관
댓글 남기기